


用友U9C(U9Cloud)存在BinaryFormatter反序列化漏洞,攻击者利用数据迁移功能上传恶意.bin文件可远程执行代码。影响多版本,官方已发布补丁,360已复现并支持检测。
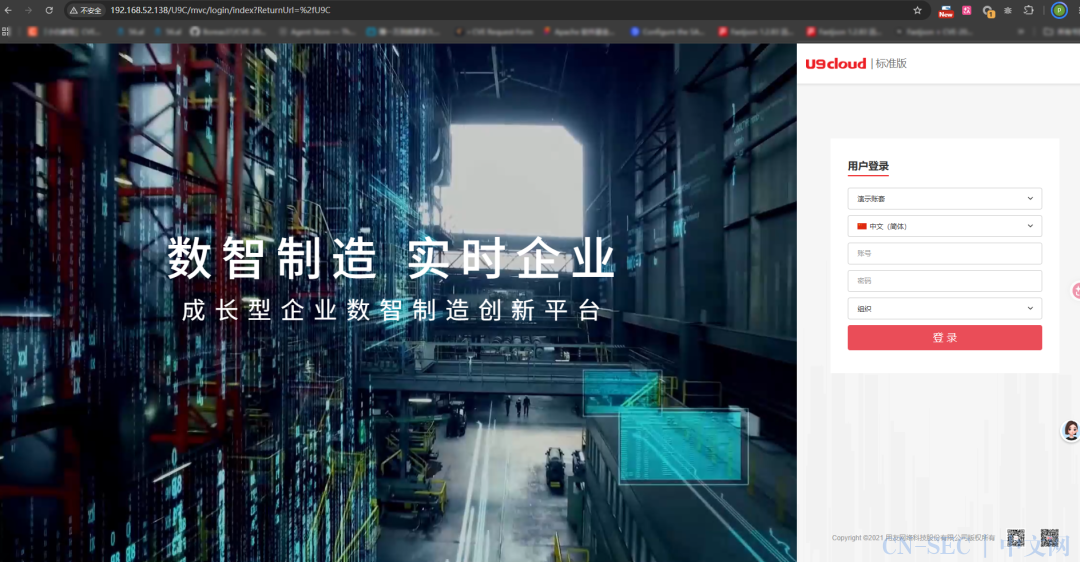
用友 U9C(U9 Cloud)是用友网络科技股份有限公司推出的大型企业级云 ERP 系统。门户站点(IIS,站点 U9C)提供「数据迁移」功能(/mvc/DataTransfer/),用于在组织间导入/导出业务数据。该功能的导入实现中使用了 .NET 的 BinaryFormatter 反序列化,存在远程代码执行风险。
利用前置条件:
-
攻击者具有用友 U9C(U9 Cloud)「数据迁移」权限的管理员会话
目前 360漏洞挖掘智能体已成功复现该漏洞。本文包含完整影响范围、临时修复方案、技术原理与复现细节。
|
漏洞概述 |
|||
|
漏洞名称 |
用友 U9Cloud BinaryFormatter 反序列化远程代码执行漏洞 |
||
|
漏洞编号 |
LDYVUL-2026-00173733 |
||
|
公开时间 |
2026-08-11 |
POC状态 |
未公开 |
|
漏洞类型 |
反序列化漏洞 |
EXP状态 |
未公开 |
|
利用可能性 |
高 |
技术细节状态 |
未公开 |
|
CVSS 3.1 |
7.2 |
在野利用状态 |
未发现 |
01
漏洞影响范围
受影响的软件版本:
U9C企业版、U9C标准版、U9V6.6企业版、U9V6.6标准版
02
修复建议
正式防护方案
访问官方下载对应版本的补丁包进行升级。
https://security.yonyou.com/#/noticeInfo?id=793
03
漏洞描述
U9C 门户侧 UFSoft.UBF.MVC.dll 中的 IoPackage.DecompressPackage(byte[]) 方法将外部上传的 .bin 文件解压后,直接交给 BinaryFormatter.Deserialize() 反序列化。
具有「数据迁移」权限的会话可上传恶意构造的 .bin 文件(BinaryFormatter 序列化的 gadget 对象图,外包 ZIP),反序列化过程中将实例化攻击者指定的任意 .NET 类型并触发其反序列化回调,最终以 IIS 应用池(iis apppoolu9 apppool clr4)身份执行任意系统命令。
04
漏洞复现
360漏洞研究院已成功复现用友 U9Cloud BinaryFormatter 反序列化导致远程代码执行漏洞。
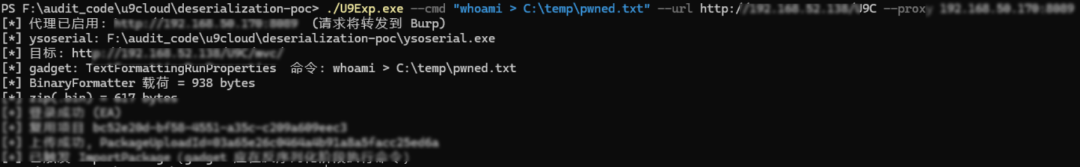
发送Payload
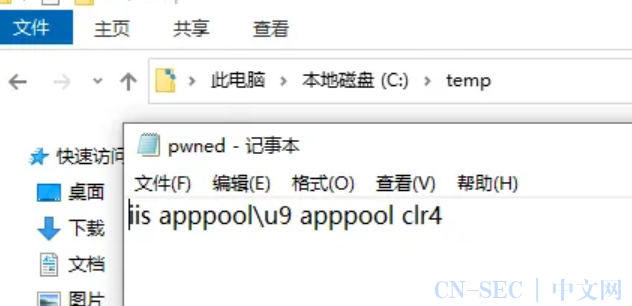
用友 U9Cloud BinaryFormatter 反序列化远程代码执行漏洞复现
05
产品侧支持情况
360安全智能体:支持该漏洞攻击的智能分析。
360测绘云 Quake:默认支持该产品的指纹识别。
360高级持续性威胁预警系统:预计 2026年8月24日发布规则更新包,支持该漏洞利用行为的检测。
360资产与漏洞检测管理系统:预计 2026年8月24日发布规则更新包,支持该漏洞利用行为的检测。本地安全大脑:默认支持该漏洞的PoC检测。
06
时间线
2026年8月22日,360漏洞研究院发布本安全风险通告。
07
参考链接
https://security.yonyou.com/#/noticeInfo?id=793
08
原文始发于微信公众号(360漏洞研究院):【原创情报】用友 U9Cloud BinaryFormatter 反序列化远程代码执行漏洞
- 左青龙
- 微信扫一扫
-

- 右白虎
- 微信扫一扫
-

评论