


本课聚焦工业控制系统网络安全风险,重点探讨IDS/IPS在检测异常流量中的作用,强调Snort规则的应用及网络取证的重要性。文中指出IDS非万能,需结合事件响应与事后分析,并提及YARA工具用于恶意软件识别,倡导事前规划而非临时应对。
点击蓝字
关注我们
关注我,带给你不一样的精彩
世界因你的沉淀而出彩
始于理论,源于实践,终于实战
老付话安全,每天一点点
激情永无限,进步看得见
严正声明
本号所写文章方法和工具只用于学习和交流,严禁使用文章所述内容中的方法未经许可的情况下对生产系统进行方法验证实施,发生一切问题由相关个人承担法律责任,其与本号无关。
特此声明!!!
本文字数:
773字 27图
阅读时间:
16分钟
识别网络安全事件全区
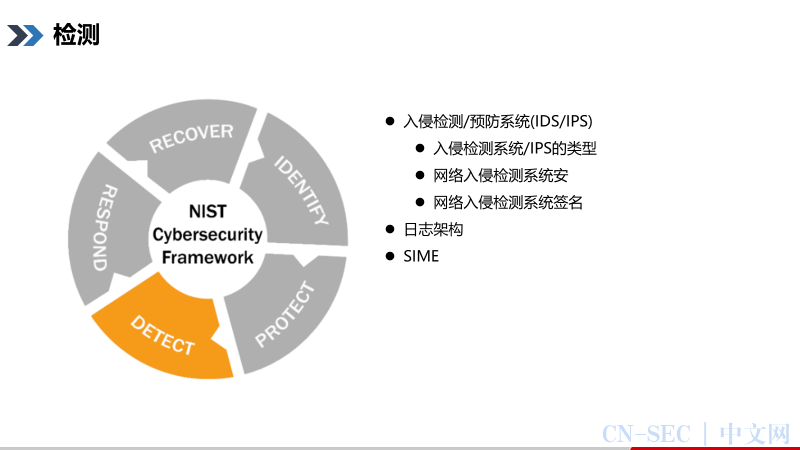
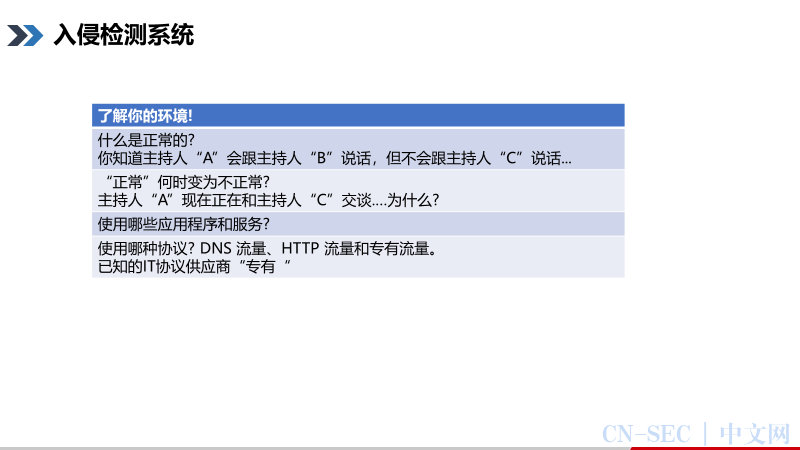
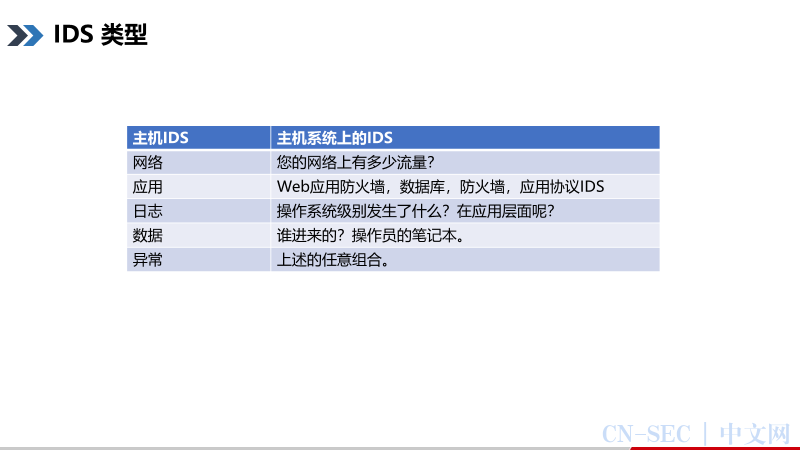
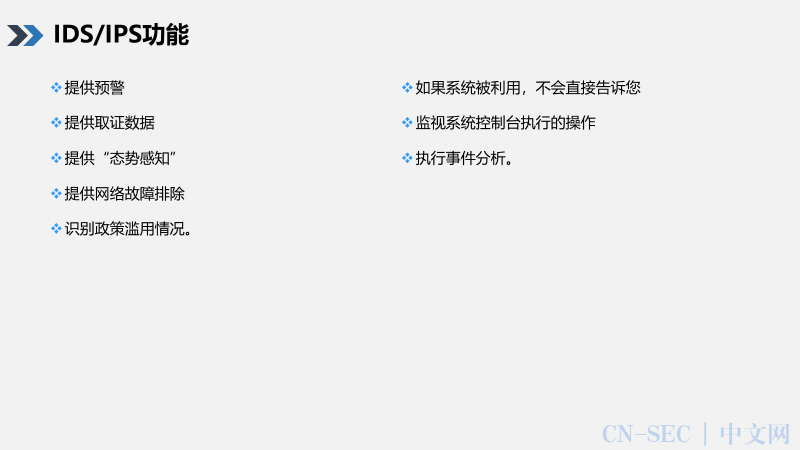
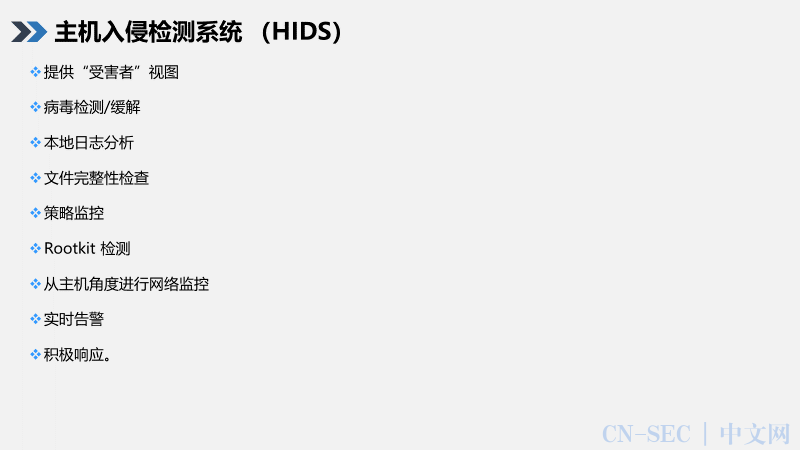
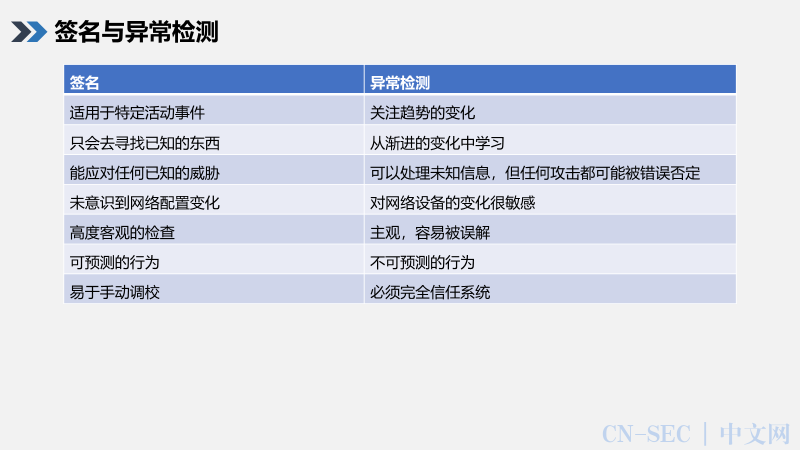
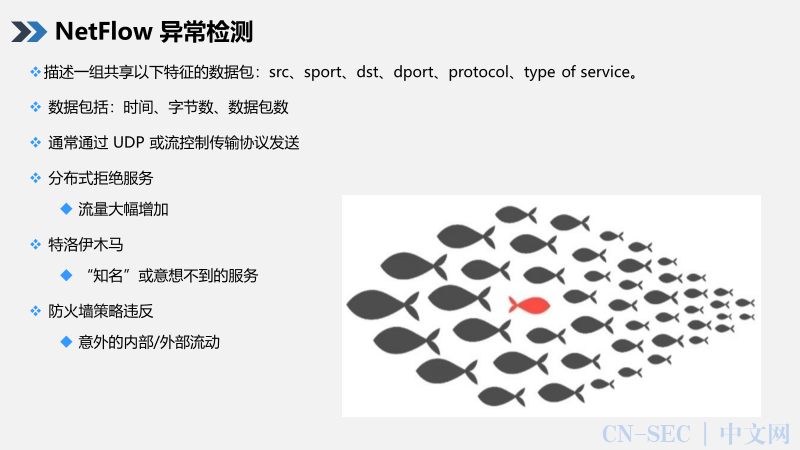
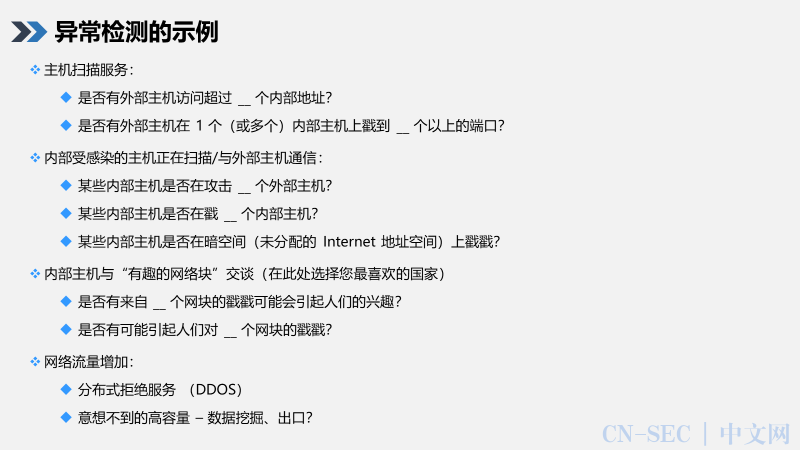
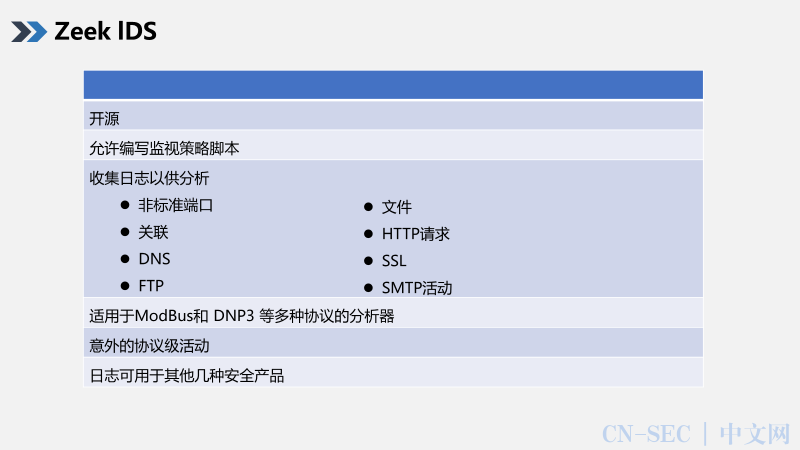
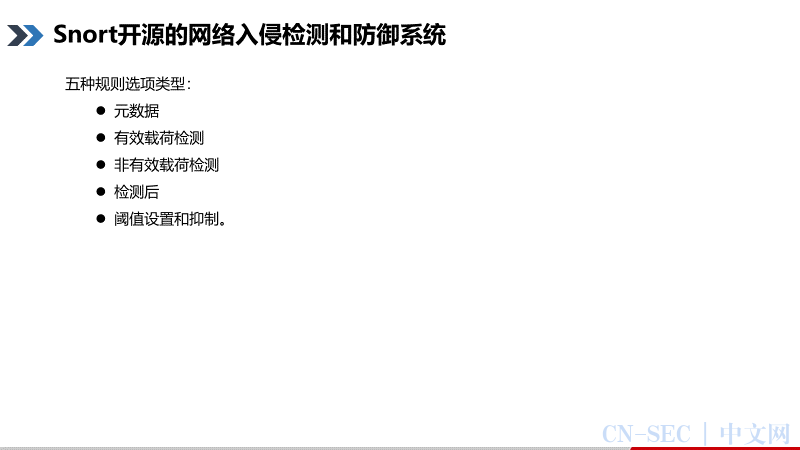
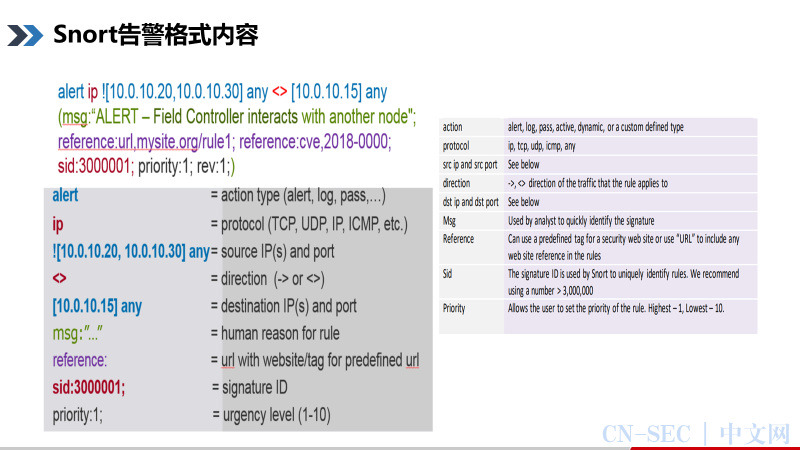
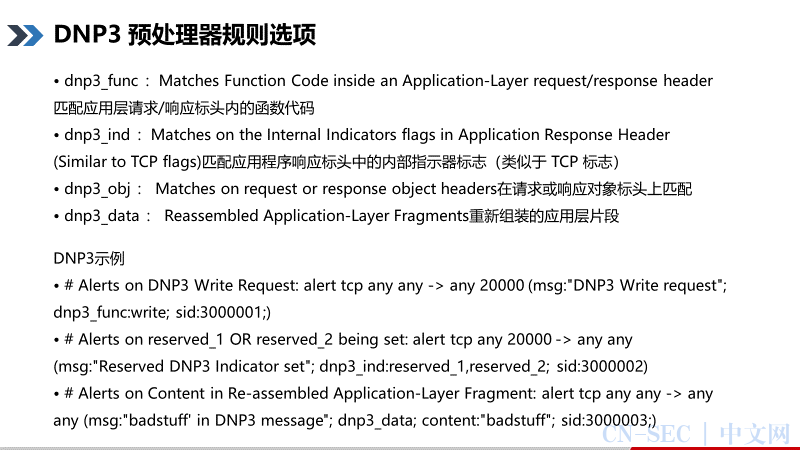
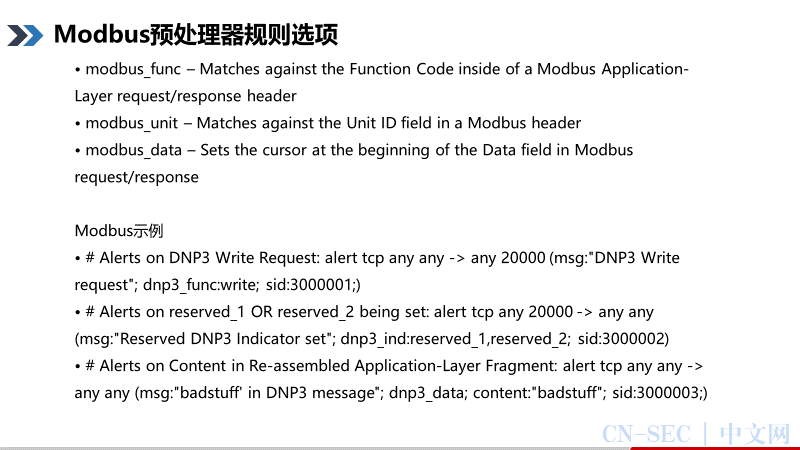
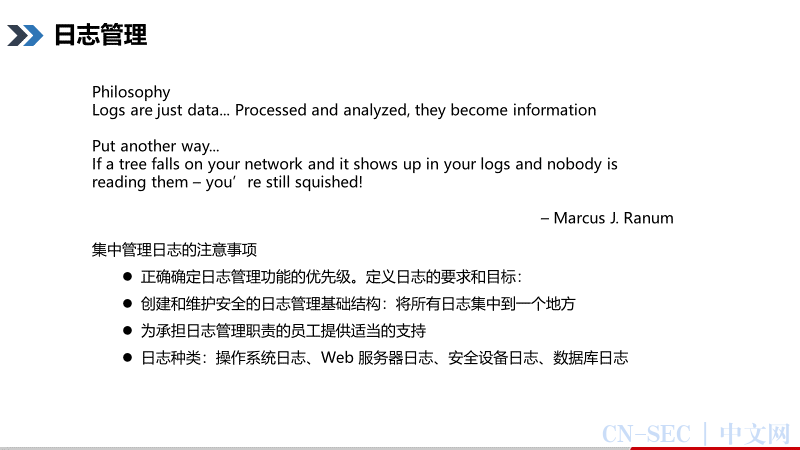
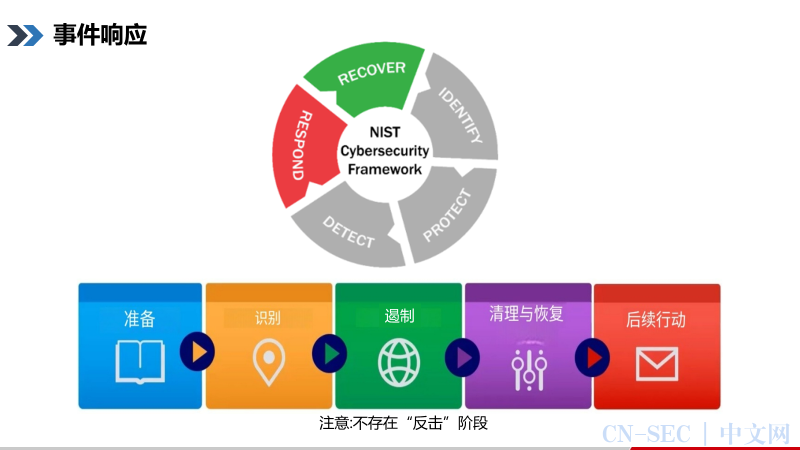
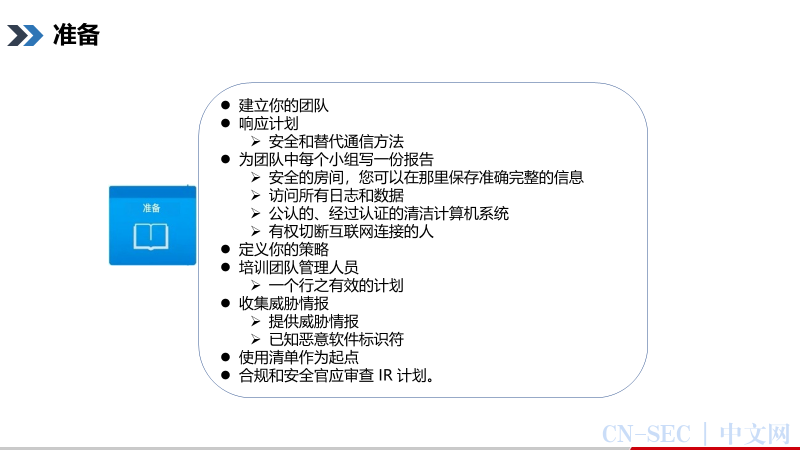
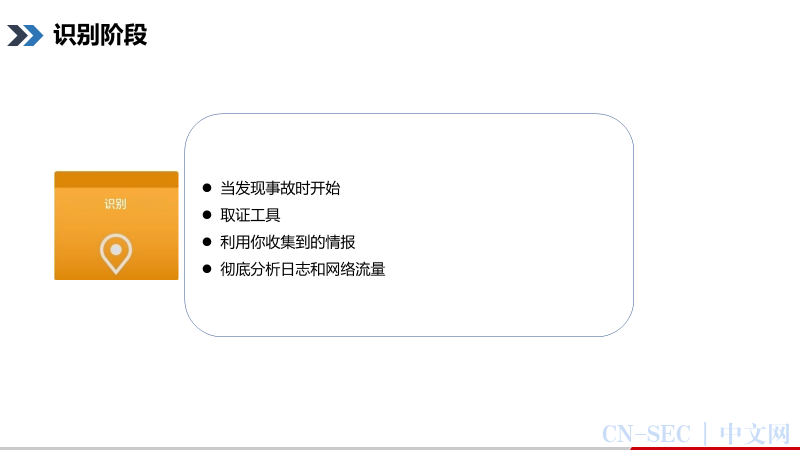
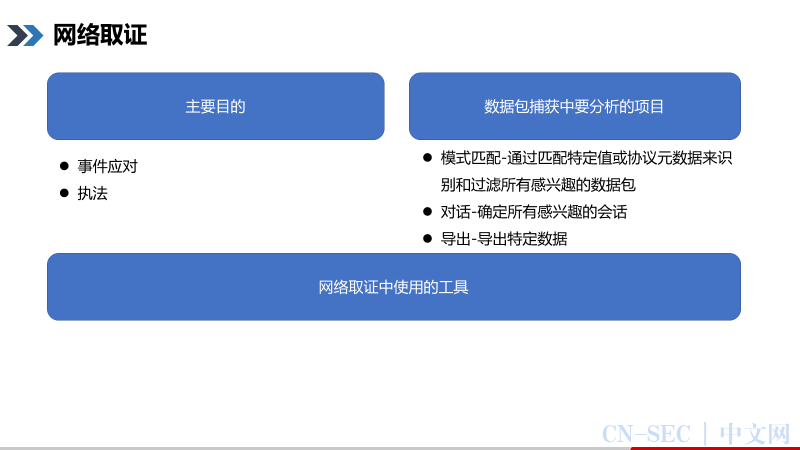
执行网络安全事件期间和之后开展的活动

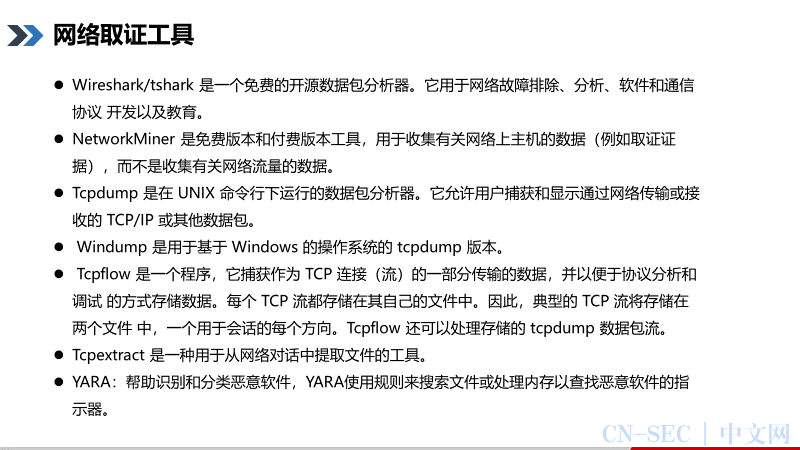
YARA 是一个开源工具,可帮助识别和分类恶意软件。
end
往期内容回顾
|
|
|
|
|
|
|
|
@请赐予我力量,关注和转发是最大的支持@

原文始发于微信公众号(老付话安全):【工业控制系统网络安全系列课程】第3课-工业控制系统的网络安全风险-网络防御、检测和分析(续)
免责声明:文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,本站不承担任何法律及连带责任;如有问题可邮件联系(建议使用企业邮箱或有效邮箱,避免邮件被拦截,联系方式见首页),望知悉。
- 左青龙
- 微信扫一扫
-

- 右白虎
- 微信扫一扫
-

评论