

解析等级保护安全建设管理中系统交付要求,强调依据交付清单清点设备、软件与文档,开展运维技能培训,实现知识转移与项目成果向运行团队平稳过渡。
|
等级保护安全建设管理中的“系统交付”建设要求解析 ——基于信息系统建设逻辑理解项目交接、知识转移与全生命周期安全管理 |
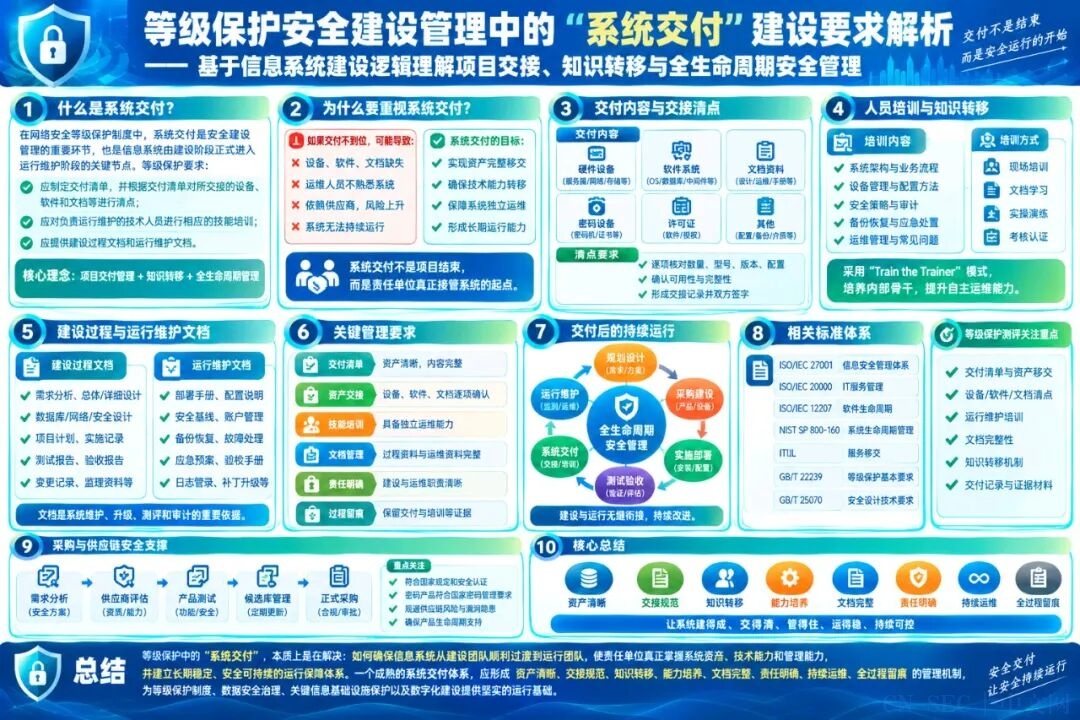
在网络安全等级保护制度中,系统交付是安全建设管理的重要环节,也是信息系统由建设阶段正式进入运行维护阶段的关键节点。等级保护要求:“应制定交付清单,并根据交付清单对所交接的设备、软件和文档等进行清点;应对负责运行维护的技术人员进行相应的技能培训;应提供建设过程文档和运行维护文档。”这一要求体现了现代信息系统建设中的项目交付管理(Project Delivery Management)、知识转移(Knowledge Transfer)和全生命周期管理(Lifecycle Management)理念,即一个信息系统真正完成建设,并不仅仅意味着设备安装完成、软件能够运行,更重要的是责任单位已经全面掌握系统,具备自主运行、维护、管理和持续保障的能力,实现项目成果从建设团队向运行团队的平稳过渡。
从信息系统建设全过程来看,项目通常经历规划设计、采购建设、软件开发、工程实施、测试验收等阶段。很多项目在完成验收后便认为已经结束,而忽视了系统交付的重要性,导致运维人员不了解系统架构、不掌握配置方法、不熟悉安全策略,一旦发生故障或网络安全事件,只能依赖建设厂商进行处理,形成对供应商的长期依赖。因此,等级保护将系统交付作为独立控制要求,其核心目标是确保责任单位真正掌握信息系统,而不是仅拥有系统的使用权。
等级保护首先要求制定交付清单,并依据交付清单开展交接。这意味着系统交付不能依靠口头说明,而应形成正式的交付管理机制。交付清单相当于项目资产目录,是建设单位与运行维护单位之间进行资产交接的重要依据。
完整的交付清单通常应包括硬件设备、网络设备、安全设备、服务器、存储设备、终端设备、操作系统、数据库、中间件、应用软件、安全软件、许可证、数字证书、密码设备、密钥资料、配置文件、备份数据、安装介质以及各种文档资料等。每一项交付内容都应明确数量、型号、版本、配置状态、存放位置以及责任人,并由双方共同确认,确保所有项目资产完整移交。
近年来,随着虚拟化、云计算和容器技术的发展,交付内容不仅包括传统硬件,还包括虚拟资源、云平台配置、容器镜像、自动化部署脚本、基础设施即代码(Infrastructure as Code,IaC)、CI/CD流水线配置以及云资源权限等数字化资产,使交付范围不断扩展。
等级保护进一步要求,对交接设备、软件和文档进行清点。这意味着项目交付不仅要形成清单,还应逐项核查交付内容是否完整、准确、可用。例如,应核实服务器数量是否一致、安全设备是否完成部署、软件版本是否符合验收要求、许可证是否有效、配置文件是否齐全、备份数据是否能够恢复、密码设备是否正常运行等。
通过正式清点,可以避免因设备遗漏、软件缺失、许可证失效、配置不一致等问题影响后续运行。同时,交接记录也是资产管理的重要依据,为后续资产盘点、运维管理、安全检查和审计监督提供证据支持。
等级保护特别强调,应对运行维护人员开展技能培训。这体现了现代信息系统建设中"交系统更要交能力"的重要理念。系统建设单位不仅要交付产品,更应完成知识转移,使运行团队能够独立承担系统运行、安全管理和故障处理工作。
培训内容通常包括系统架构介绍、业务流程说明、网络拓扑、安全策略配置、设备管理方法、账户权限管理、日志审计、安全监测、备份恢复、补丁升级、漏洞修复、应急处置、故障排查以及日常运维流程等。对于采用密码技术、云平台、虚拟化平台、大数据平台等复杂系统,还应开展专项培训,使运维人员掌握相关安全管理技能。
现代项目越来越强调"Train the Trainer(培训培训者)"模式,即建设单位首先培养责任单位骨干技术人员,再由骨干人员持续开展内部培训,提高组织自主运维能力,减少对外部厂商的长期依赖。
等级保护要求提供建设过程文档和运行维护文档。这意味着项目交付的不仅是系统本身,更包括完整的技术资料。建设过程文档通常包括需求分析、总体设计、详细设计、数据库设计、网络设计、安全设计、项目计划、实施记录、变更记录、测试报告、验收报告以及监理资料等。这些文档记录了系统建设全过程,是系统升级、扩容、整改和重新建设的重要参考依据。
运行维护文档则侧重于系统投入运行后的日常管理,包括部署手册、配置说明、安全基线、账户管理规范、备份恢复方案、故障处理流程、应急预案、巡检手册、日志管理规范、补丁升级流程、变更管理流程、操作手册以及常见问题处理指南等。这些文档是运维团队开展规范化管理的重要依据,也是等级保护持续运行的重要支撑。
近年来,随着监管要求不断提高,文档管理已经成为监督检查的重要内容。监管部门不仅检查系统是否运行,还会检查是否具备完整的设计资料、建设记录、测试资料、配置说明、运维制度以及运行记录,以判断责任单位是否真正具备持续保障能力。
现代信息系统建设越来越强调"可运维性(Operability)"。一个优秀的信息系统不仅要功能完善、安全可靠,更应便于运行维护。因此,建设阶段通常同步考虑监控系统、日志管理、自动运维、自动备份、自动告警以及运维平台建设,使交付后的系统能够实现高效、安全、稳定运行。
随着DevOps、DevSecOps和持续交付(Continuous Delivery)的发展,项目交付也逐渐从一次性交付转向持续交付。虽然软件版本持续更新,但每一次发布仍应形成规范交付,包括版本说明、升级文档、回退方案、配置变更记录以及测试报告,确保持续交付过程同样符合等级保护要求。
国际标准同样高度重视系统交付管理。ISO/IEC 27001要求信息系统在投入运行前完成正式移交,并建立运行管理机制;ISO/IEC 20000强调IT服务交付和知识管理;ISO/IEC 12207规定软件生命周期交付要求;ITIL将服务移交(Service Transition)作为IT服务管理的重要阶段;NIST SP 800-160强调系统生命周期全过程管理;我国GB/T 22239《网络安全等级保护基本要求》、GB/T 25070《网络安全等级保护安全设计技术要求》以及相关工程建设规范,共同构建了我国信息系统交付管理体系。
等级保护测评对于系统交付,并不仅检查是否完成项目验收,而是重点关注交付管理体系是否真正建立。测评通常检查是否制定交付清单;是否完成设备、软件和文档交接;是否建立资产移交记录;是否开展运行维护培训;是否形成培训记录;是否交付建设过程文档和运行维护文档;是否建立知识转移机制;是否保留交付确认单、资产清单、培训签到、培训教材、文档目录以及交接记录等证据材料。
近年来,监管部门越来越强调"建设成果必须能够持续运行"。一些单位虽然完成项目建设,但大量核心知识掌握在开发商手中,责任单位无法独立维护系统,一旦供应商停止服务,系统将难以持续运行。这种情况已经成为监督检查重点关注的问题。因此,系统交付不仅是项目结束,更是责任单位真正接管系统、履行主体责任的重要起点。
从信息系统全生命周期来看,系统交付连接建设阶段与运行阶段。在建设阶段,应完成设计、采购、开发、实施和测试;交付阶段,应完成资产交接、知识转移、文档移交和人员培训;运行阶段,应依据交付成果开展安全运营、漏洞管理、等级保护测评、监督检查以及持续改进,实现建设与运行全过程衔接。
因此,等级保护中的系统交付,本质上是在解决"如何确保信息系统从建设团队顺利过渡到运行团队,使责任单位真正掌握系统资产、技术能力和管理能力,并建立长期稳定、安全可持续的运行保障体系"这一核心治理问题。一个成熟的系统交付体系,应形成资产清晰、交接规范、知识转移、能力培养、文档完整、责任明确、持续运维、全过程留痕的项目交付管理机制,使信息系统真正实现"建得成、交得清、管得住、运得稳、持续可控",为等级保护制度、数据安全治理、关键信息基础设施保护以及数字化建设提供坚实的运行基础。
安全物理环境
安全通信网络
安全区域边界
安全计算环境
安全管理中心
安全管理制度
安全管理机构
原文始发于微信公众号(河南等级保护测评):等级保护建设:安全建设管理—系统交付
- 左青龙
- 微信扫一扫
-
- 右白虎
- 微信扫一扫
-
评论